中华人民共和国最高人民检察院主管 检察日报社主办
    
Linux挖矿木马WorkMiner集中爆发,利用SSH暴力破解传播
时间: 2021-08-19 16:48   作者:  
新闻来源:正义网


  背景概述


  近日,深信服终端安全团队、深信服安服应急响应中心团队监控到一款Linux系统下活跃的挖矿木马,且出现大面积感染的情况,该挖矿木马采用go语言编译,根据其行为特点,安全专家将其命名为WorkMiner挖矿木马。


  该挖矿病毒入侵终端后会占用主机资源进行挖矿,影响其他正常业务进程的运转,传播过程中病毒文件会修改防火墙的规则,开放相关端口,探测同网段其他终端并进行SSH暴力破解,容易造成大面积感染。


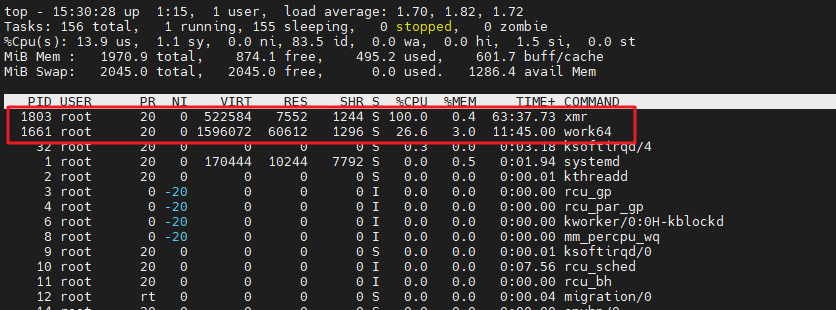
  /受感染主机出现的异常进程/


  病毒现象


  1、病毒启动后,会释放如下文件:


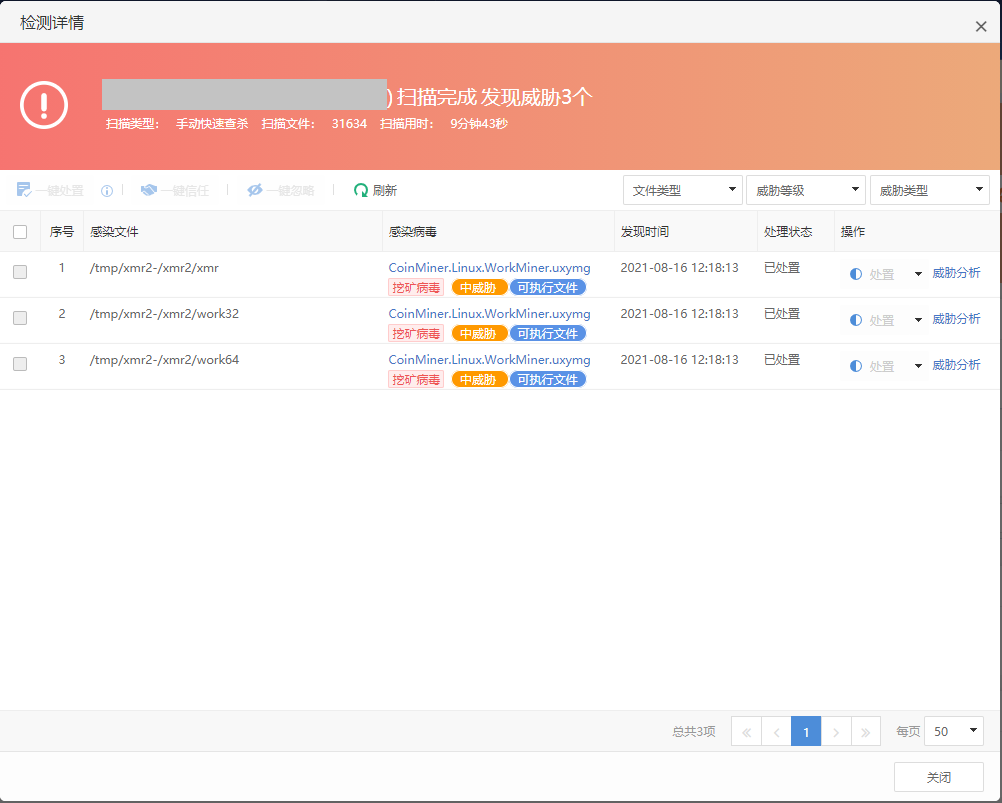
  /tmp/xmr (xmrig挖矿程序)


  /tmp/config.json (xmrig挖矿配置文件)


  /tmp/secure.sh (封禁爆破IP)


  /tmp/auth.sh (封禁爆破IP)


  /usr/.work/work64 (病毒母体文件)


  2、病毒进程


  ./work32-deamon


  ./work64 -deamon


  /tmp/xmr


  /usr/.work/work32


  /usr/.work/work64


  /bin/bash /tmp/secure.sh


  /bin/bash /tmp/auth.sh


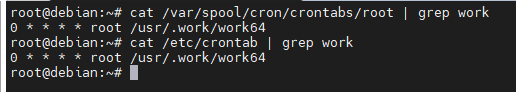
  3、在 /var/spool/cron/crontabs/root 和 /etc/crontab 中创建计划任务:


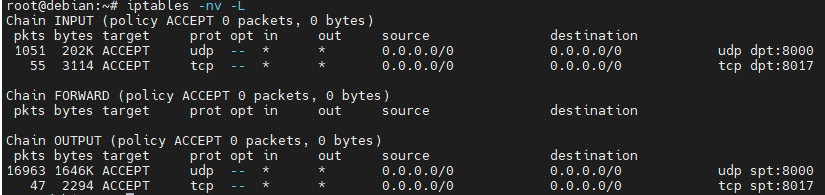
  4、修改防火墙规则,开放8000(udp) 和8017(tcp) 端口


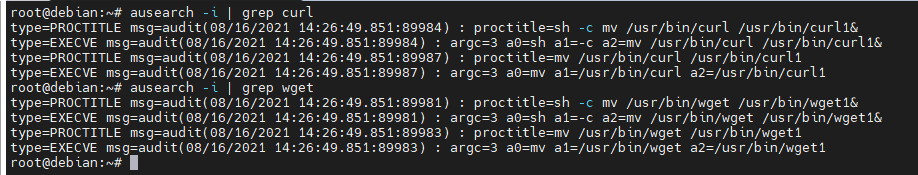
  5、/usr/bin/url、/usr/bin/wget 命令被重命名为/usr/bin/curl1和/usr/bin/wget1


  技术分析


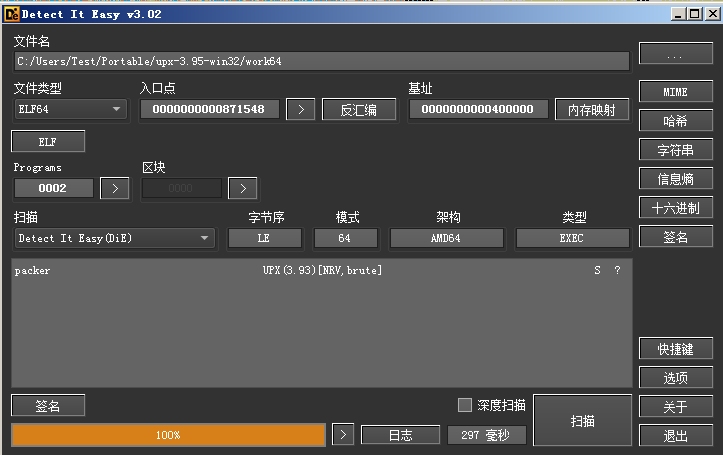
  病毒样本加了UPX壳:


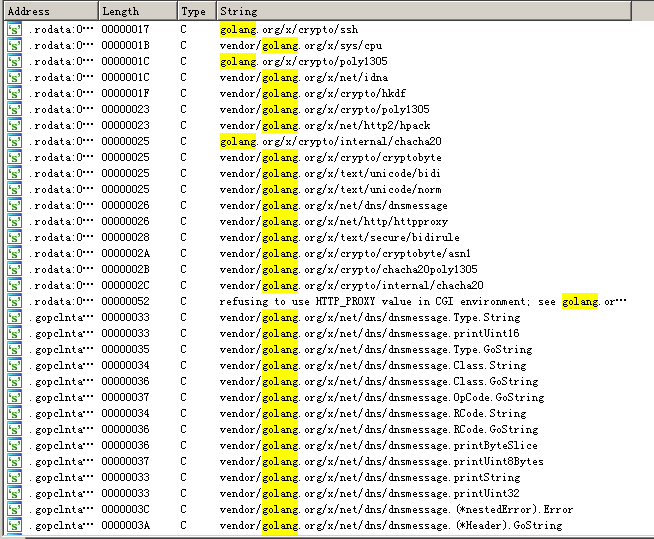
  该挖矿木马是采用go语言编译的,脱壳后可以看到golang相关的字符串:


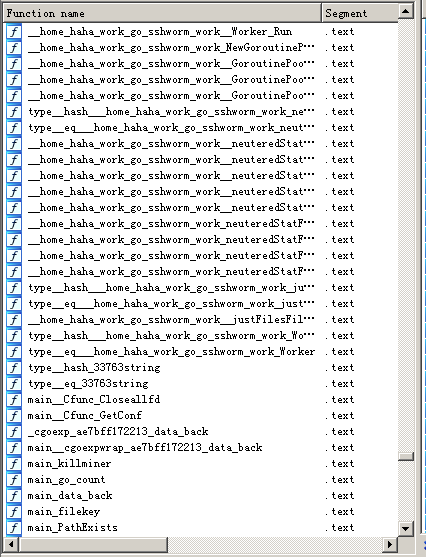
  经过解析后,函数列表如下:


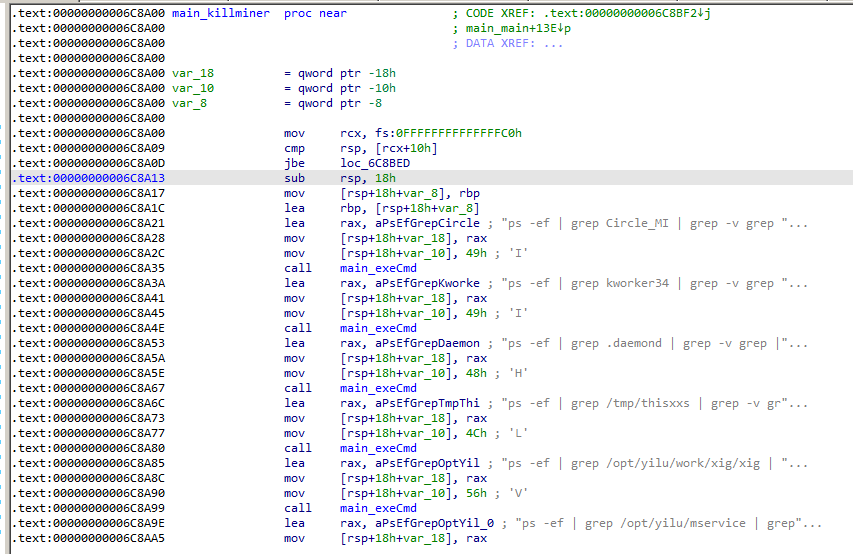
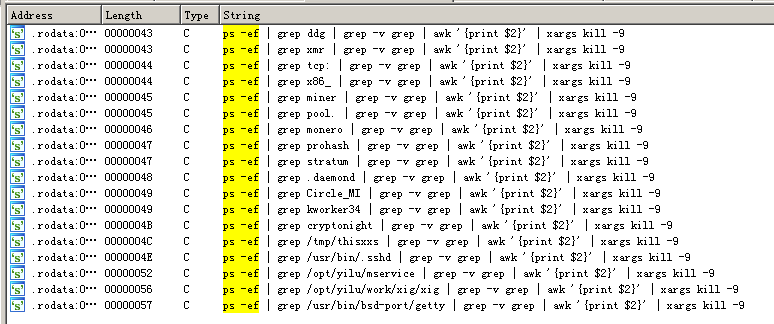
  木马启动后会先终结竞争对手的进程:


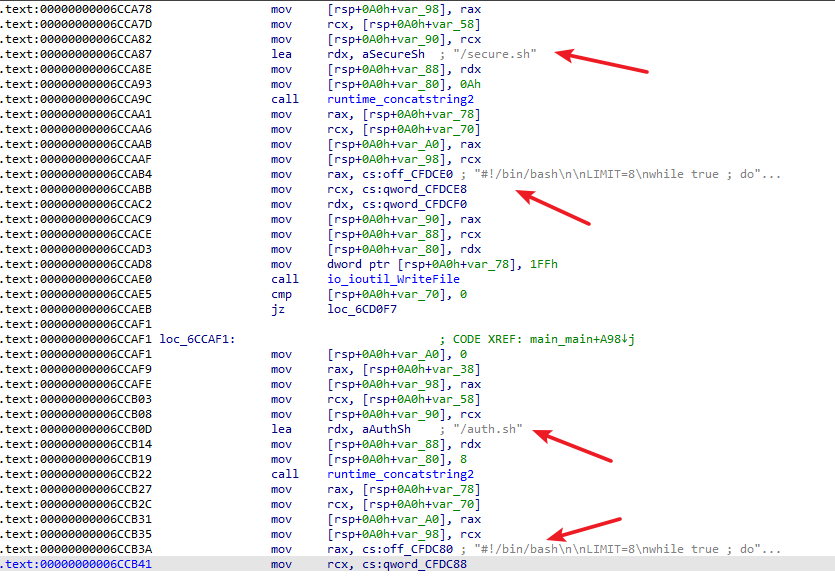
  随后释放config.json、secure.sh、auth.sh、xmrig等恶意文件,其中xmrig为挖矿程序;


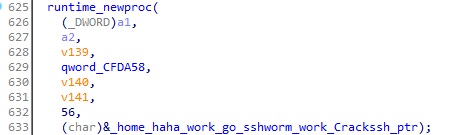
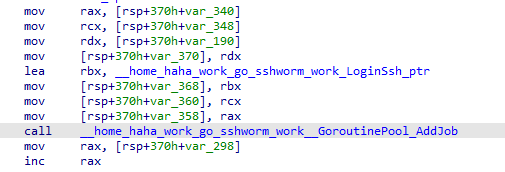
  随后启动ssh爆破线程,对同网段其他终端发起ssh爆破进行传播;


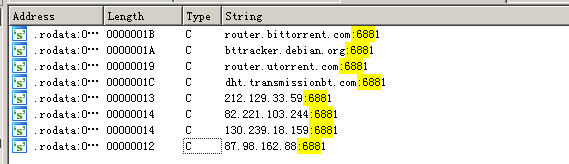
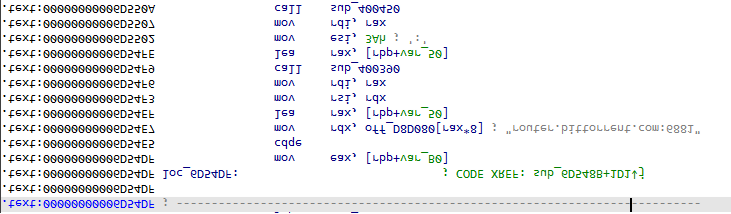
  连接P2P僵尸网络;


  IOC


  矿池域名:


  xmr.crypto-pool.fr


  矿池账号:


  47BD6QNfkWf8ZMQSdqp2tY1AdG8ofsEPf4mcDp1YB4AX32hUjoLjuDaNrYzXk7cQcoPBzAuQrmQTgNgpo6XPqSBLCnfsjaV


  MD5:


  06e1f988471336d788da0fcaa29ed50b


  429258270068966813aa77efd5834a94


  20552242cd4b5e8fa6071951e9f4bf6d


  深信服安全产品处置方案


  1.深信服EDR3.5.6版本最新集成Linux专杀框架,针对活跃挖矿家族进行精准识别和深度查杀,建议升级至3.5.6版本,更新至最新病毒库,并接入深信服安全云脑,及时检测查杀。


  2.深信服安全感知、下一代防火墙用户,建议及时升级最新版本,并接入安全云脑,使用云查服务以及时检测防御新威胁;


  3.深信服安全产品集成深信服SAVE人工智能检测引擎,拥有强大的泛化能力,精准防御未知病毒;


  4.深信服推出安全运营服务,通过以“人机共智”的服务模式帮助用户快速提高安全能力。针对此类威胁,安全运营服务提供安全设备策略检查、安全威胁检查、相关漏洞检查等服务,确保第一时间检测风险以及更新策略,防范此类威胁。


[责任编辑:]
更多热点速报、权威资讯、深度分析尽在检察日报App
网聚正义端看世间
扫描二维码下载客户端
如遇作品内容、版权等问题,请在相关文章刊发之日起30日内与本网联系,版权侵权联系电话:010-86423033
中检报业
品牌推荐区